
Chrome tiene un hueco que ya están usando para atacar (y es el octavo del año): así te aseguras de estar protegido en 10 segundos
Si Chrome te anda pidiendo «reiniciar para actualizar» y lo has ido dejando para después, hoy sí vale la pena hacerle caso. El lunes 9 de noviembre de 2026 Google sacó una actualización de su navegador que arregla 9 fallas de seguridad, y una de ellas tiene un detalle que la vuelve urgente: ya se está usando para atacar a gente de verdad.
Lo dijo la propia Google en su blog oficial de versiones de Chrome, con una frase cortita: la empresa «sabe que existe un ataque para esta falla circulando».
¿Qué pasó exactamente?
La falla tiene el nombre técnico CVE-2026-125350 (es solo el número de folio con el que se registran estos problemas en todo el mundo). Está en la parte de Chrome que lee un tipo de archivo de datos llamado XML, que muchas páginas usan por detrás sin que tú lo veas.
El problema es de los que los expertos llaman «uso después de liberar». En simple: el navegador sigue usando un pedacito de memoria que ya había soltado, y un atacante listo puede aprovechar ese descuido para meter sus propias instrucciones. Por eso Google la calificó como de gravedad alta.
Según SecurityWeek, la falla la reportó un investigador que pidió quedar en el anonimato apenas el 6 de noviembre. O sea, Google la arregló en tres días. Lo que no ha contado es quién la está usando ni contra quién, algo normal: suelen guardarse los detalles hasta que la mayoría de la gente ya se actualizó.
¿Por qué dicen que es la «octava»?
Porque es el octavo «día cero» de Chrome en lo que va de 2026. Un día cero es una falla que los atacantes descubren y usan antes de que exista un arreglo; los buenos llegan con «cero días» de ventaja. Ocho en diez meses quiere decir, más o menos, uno cada cinco semanas. No es para entrar en pánico, pero sí para tomarse en serio ese botón de actualizar.
Cómo revisar que ya estás protegido (de verdad son 10 segundos)
- Abre Chrome en tu computadora y toca los tres puntitos de la esquina de arriba a la derecha.
- Entra a Ayuda y luego a Información de Google Chrome.
- Chrome busca solo la actualización y la descarga. Cuando termine, dale a Reiniciar. Tus pestañas se vuelven a abrir.
La versión con el arreglo es la 157.0.8103.50 o .51 en Windows y Mac, y la 157.0.8103.50 en Linux. Si ahí ves ese número o uno mayor, ya estás del lado seguro.
Un detalle importante: Google avisa que la actualización se va soltando «en los próximos días o semanas», así que no le llega a todos al mismo tiempo. Por eso conviene entrar tú a revisar en lugar de esperar a que aparezca el aviso.
Si tienes un negocio, esto te toca doble
En casa es una computadora. En un negocio pueden ser cinco, diez o veinte, y basta con que una se quede atrás para que sea la puerta de entrada. Y casi siempre es justo la máquina más delicada: la de caja, la de quien entra a la banca en línea o la de quien administra la tienda en internet.
Algunas ideas sencillas para hoy mismo:
- Manda un mensaje al equipo pidiendo que todos revisen su versión de Chrome y reinicien el navegador antes de terminar el día.
- No te olvides de otros navegadores. Edge, Brave y Opera están construidos sobre la misma base que Chrome, así que vale la pena revisar que también estén al día.
- Ojo con las computadoras que nunca se apagan, como la del mostrador: el navegador abierto durante semanas casi nunca termina de instalar sus arreglos.
Lo que queda en el aire
Hasta ahora, la agencia de ciberseguridad de Estados Unidos (CISA), que lleva una lista pública de fallas que se están usando en ataques, todavía no la había agregado, según SecurityWeek. Tampoco se sabe si los ataques han ido contra personas comunes o contra objetivos muy específicos. Lo que sí está claro es que el arreglo ya existe y que instalarlo cuesta un reinicio.
Y si tu negocio tiene página web o tienda en línea, la lógica es la misma: el sitio también necesita sus actualizaciones al día para no quedarse con huecos abiertos. En Presticorp nos encargamos de eso con páginas web seguras, mantenimiento y soporte a la medida, para que tú te enfoques en vender y no en estar persiguiendo parches.
Deja un comentario
Enviando comentario…
Herramientas
 EmiteDocs
Diplomas en lote: 3/semana gratis, hasta 1000 por $500. Contratos: desde $199, hasta 100.
 CrearPlantillas
Editor visual. 2 gratis/mes, 5/semana con cuenta, o 20 descargas por $69 MXN.
 TuRSVP
Invitaciones con RSVP. Desde $299 MXN, pago único.
 Minitareas
Tableros con Google. Libre: 1 tablero. Pro: $249 MXN al mes.
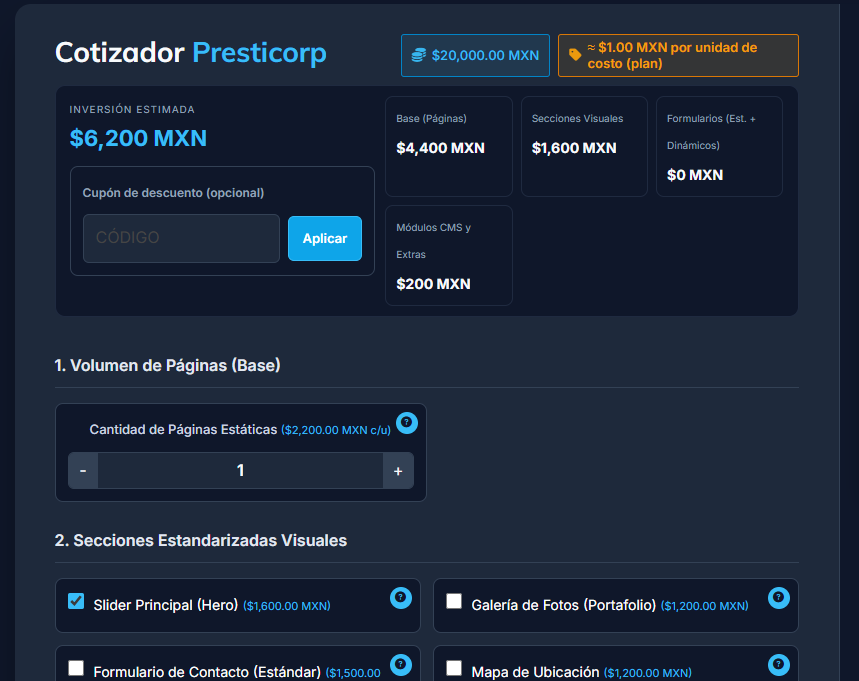
 Cotización de páginas web
Arma tu sitio por módulos y cotiza en MXN. Usarlo no tiene costo.
 Convertidor de formatos
Convierte Excel, Word, PDF e imágenes. $150 MXN al mes, hasta 200.
 Monitor Global
Clima, sismos, huracanes y tsunamis. Consulta gratis.
 Promo a la vista
Catálogo gratis. Resumen gratis o desde $200/mes. Comida destacada: $500/mes.
 Ravicom
Restaurantes y platillos. Buscar y registrar es gratis.
 Menciones
Escucha social en 7 redes con tono medido. Desde $9,900/mes.
Articulos recomendados
Presticorp
Landing pages especializadas
¿Proyecto totalmente personalizado? Contáctanos.
Si tu proyecto requiere una solución más enfocada, entra directo a la landing ideal para tu negocio y envíanos tu información en el formulario correspondiente.
Startups
MVP, validación de idea, producto digital y escalabilidad.
Pymes
Marketing digital, captación de clientes y crecimiento comercial.
E-commerce
Tiendas en línea, catálogo, checkout y ventas automatizadas.
Soluciones empresariales
Sitios corporativos, automatización y soluciones digitales a medida.
Promo a la vista
Promociones más recientes
Ofertas vigentes del catálogo, de la más nueva a la más antigua.
Ver promociones Tenis Brooks Ghost Max 3 para hombre a $2,273 en Brooks Running México (antes $3,789, −40%)
Tenis para correr Brooks Ghost Max 3 para hombre (máxima amortiguación)
 Cupón Steam: Borderlands 4 −50% a $699.50 MXN (antes $1,399), sin código, vence 16 nov 2026
Videojuego Borderlands 4 para PC en Steam con 50% de descuento
 Chamarra Trucker de mezclilla Levi's a $1,599 (antes $3,199, −50%) en Levi's México
Chamarra Trucker de mezclilla Levi's, corte regular (72334-0707)
 Bolsa Tote Guess Tessi a $1,436 (antes $3,590, −60%) en Guess México
Bolsa Tote Guess Tessi para mujer con pequeño bolso incluido (WG769123)

0 Comentarios